Rusia estaría usando ataques cibernéticos para posicionar su vacuna contra el Covid-19

Guía de: Internacional

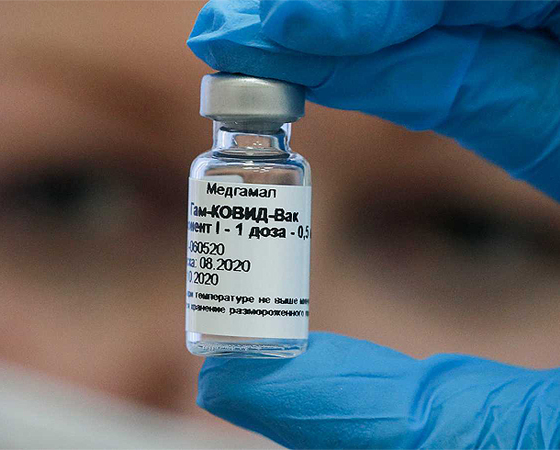
Los esfuerzos apuntan a posicionar la vacuna rusa a como dé lugar.
Hace tan solo unos días, en Venezuela, el hijo de Nicolás Maduro, ‘Nicolasito’, se fotografió recibiendo una dosis de la vacuna Sputnik V contra el coronavirus. Según el diario ABC, Rusia estaría intentando posicionarse geopolíticamente mejor en la región y para lograrlo se estaría valiendo de un una operación cibernética, utilizando «malware», o software malicioso, que busca sembrar la desconfianza con relación al resto de las vacunas occidentales contra el Covid-19.
Latinoamérica ha sido importante en el desarrollo de la vacuna, puesto que debido a lo afectada que ha permanecido la región, ha servido para realizar distintas pruebas en algunas personas en Venezuela, Brasil y México. Esta parte del mundo empieza a ser nuevamente muy trascendente porque existe un mercado importante al que llegar, más considerando que una de las ventajas de la Sputnik V es que posee menos requisitos de refrigeración que la desarrollada por Pfizer BioNTech y es mucho más barata que la inoculación de Moderna. Incluso, se podría reducir el tratamiento a una sola dosis, en vez de dos. Desde el Kremlin ven con buenos ojos que los países en los que se probó la vacuna vayan a utilizarla, además de Argentina y posiblemente Perú, que está negociando un posible acuerdo.
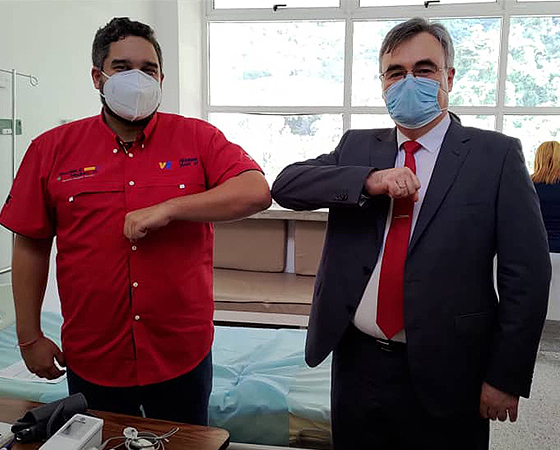
‘Nicolasito’ Maduro, a la izquierda, se inoculó con Sputnik V en Venezuela.
Desinformación
Varios de los países anteriormente señalados habrían recibido permanentemente una campaña de «malware» informático impulsada por Rusia, en opinión de la Federación de Científicos Americanos (FAS). En un informe, la FAS señala que que la operación de desinformación se ha realizado a través de la web de «Sputnik Mundo», la cual es una versión en español de ese medio de comunicación que depende del gobierno ruso.
La FAS indica que en un primer término se difundió falsa información sobre la vacuna AstraZeneca, laboratorio que trabaja junto a la Universidad de Oxford, luego de algunas complicaciones en los ensayos. El informe de FAS asegura que “el volumen de acciones de compartir, menciones y ‘tuits’ constituyó un ideal punto de entrada para actores maliciosos para potencialmente distribuir ‘malware’ a cientos de miles de lectores involuntarios”.
En sus conclusiones la FAS señala que el «malware» incorporado es capaz de manipular el tráfico de internet y amplificar determinadas narrativas y con su puesta en marcha se intenta socavar “la confianza en las vacunas Oxford-AstraZeneca, Moderna y Pfizer-BioNtech”. La organización indica que analizando 88.555 tuits en español las sospechas se cernían sobre el medio mundo.sputniknews.com.
Más sobre Internacional
-
![Videos: Nepal sufre un nuevo aluvión y ya hay al menos cinco personas fallecidas]()
Videos: Nepal sufre un nuevo aluvión y ya hay al menos cinco personas fallecidas
Una ola de lodo arrasó con más de 150 viviendas y varios puentes.
-
![Peng Liyuan: La soprano y primera dama de China que destacó con Xi Jinping en EE.UU.]()
Peng Liyuan: La soprano y primera dama de China que destacó con Xi Jinping en EE.UU.
La esposa del líder chino se ha ganado un lugar importante en su país.
-
![Terremoto en Colombia: Videos muestran los minutos de terror y la destrucción]()
Terremoto en Colombia: Videos muestran los minutos de terror y la destrucción
El movimiento sísmico tuvo una magnitud de 7,4.
-
![Videos: Así fue el terremoto que azotó el sur de Japón]()
Videos: Así fue el terremoto que azotó el sur de Japón
El sismo tuvo una magnitud 7.1 en la escala Richter.


